[보안] 추석 연휴 전, AWS·AI 보안 점검 5가지
작성일 : 이소현 September 16, 2026
계정·권한부터 AI에 흘러가는 데이터, 로그·비용 통제까지 —
연휴 준비, 다 하셨나요?
다가오는 추석 연휴를 앞두고 바쁘시죠? 연휴 동안 우리는 쉬어도 시스템은 계속 돌아갑니다.
오히려 최근에는 사람이 자리를 비운 사이 AI가 계속 작동하는 환경이 일상이 되었습니다. 자동화된 에이전트가 API를 호출하고, 배치 작업이 모델을 반복 실행하고, 테스트용으로 띄워둔 엔드포인트가 그대로 열려 있는 식이에요.
최근 공개된 보안 사례들을 보면 공격자가 대규모 애플리케이션을 자동 분석해 코드에 하드코딩된 인증정보를 쓸어담는 방식, AI 코딩 도구가 참조하는 지시 파일에 악성 명령을 심는 프롬프트 인젝션, 권한이 과도하게 열린 에이전트가 의도치 않은 리소스에 접근하는 사례까지 — 공통점을 보면 노출된 자격증명과 과도한 권한, 신뢰 경로의 허점이 공격에 악용됐다는 점입니다
아래 5가지는 연휴 전 30분에서 한 시간이면 확인할 수 있는 항목입니다. 이미 잘 관리되고 있더라도 이번 기회에 한 번 더 확인해 보세요.
1. 계정·인증 — 사용하지 않는 계정과 액세스 키, 정리하셨나요?
사진 출처: AWS
관리되지 않는 계정과 자격증명은 공격자가 악용하기 쉬운 보안 취약점입니다. 퇴사한 직원의 IAM 사용자, 프로젝트가 끝난 협력사 계정, 테스트하려고 만들어두고 잊어버린 계정 — 이런 계정은 아무도 쓰지 않기 때문에 비정상적으로 사용돼도 눈치채기 힘든데요.
AWS 콘솔에서 IAM 자격 증명 보고서(Credential Report)를 내려받으면 계정별 마지막 사용 시점, 액세스 키 생성일과 최종 사용일, MFA 설정 여부가 한 장의 CSV로 나옵니다.
특히 액세스 키는 우선순위가 높습니다. 90일 이상 사용되지 않은 키, 생성 후 장기간 사용하지 않은 키는 연결된 작업과 사용 목적을 확인한 뒤 비활성화하고, 영향이 없으면 삭제하세요.
✅ 체크리스트
2. 접근 권한 — AI에도 꼭 필요한(최소) 권한만 주세요
최소 권한 원칙(Principle of Least Privilege)은 익숙한 이야기지만, AI 워크로드에는 아직 잘 적용되지 않는 경우가 많습니다.
AI 기능을 빠르게 붙이는 과정에서 "일단 되게 만들자"는 판단으로 넓은 권한을 준 실행 역할(Execution Role)이 그대로 운영에 남아 있는 경우가 많습니다. 문제는 AI 에이전트가 사람보다 훨씬 빠르게, 훨씬 많이 그 권한을 사용한다는 점이에요. 권한이 넓으면 실수든 악용이든 영향 범위가 순식간에 커집니다.
특히 확인해야 할 것은 에이전트가 데이터를 조회만 할 수 있는지, 수정·삭제까지 할 수 있는지입니다. 조회·검색 중심의 자동화 작업은 읽기 권한만으로 충분할 수 있는데도 s3:* 나 dynamodb:* 같은 와일드카드 권한이 부여된 사례가 적지 않습니다.
IAM Access Analyzer를 활용하면 실제 사용 내역을 기반으로 불필요한 권한을 찾아내고, 최소 권한 정책을 생성할 수 있습니다. 조직 단위로 관리한다면 AWS Organizations의 SCP로 "연휴 기간 중 특정 리전·특정 액션 금지" 같은 가드레일을 걸어두는 것도 방법입니다.
3. 데이터 보호 — AI에 전달하는 데이터, 어디까지 허용하고 있나요?
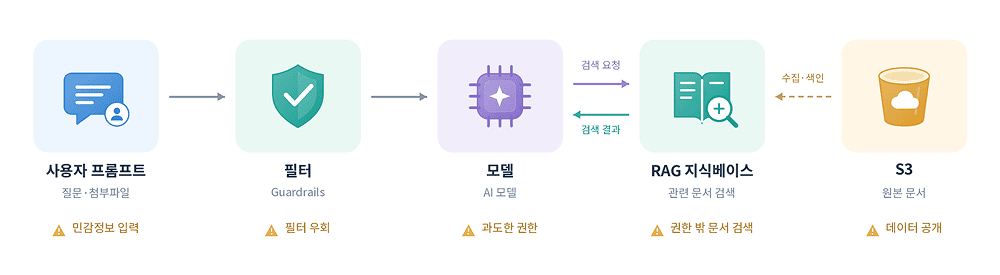
AI 서비스의 데이터 흐름과 구간별 보안 점검 포인트( 이미지: AI 제작)
AI 보안에서 가장 놓치기 쉬운 지점은 모델이 아니라 모델에 들어가는 데이터입니다.
업무 효율을 위해 고객 명단, 계약서, 내부 회의록을 그대로 붙여 넣는 일이 생각보다 흔합니다. 개인정보나 API 키가 섞여 있으면, 서비스 설정과 데이터 처리 방식에 따라 의도하지 않은 저장·노출 위험이 생길 수 있습니다. 첨부파일도 마찬가지예요. 파일 하나에 시트 수십 개가 딸려 오는 경우, 의도하지 않은 정보까지 전달될 수 있습니다.
RAG를 구성했다면 점검 포인트가 하나 더 있습니다. 지식 베이스에 연결된 원본 데이터의 접근 범위입니다. S3 버킷 하나를 통째로 연결해 두면, 원래는 특정 팀만 볼 수 있던 문서가 AI 답변을 통해 전사에 노출될 수 있어요. 원본 문서의 접근 권한이 AI의 검색·응답 과정에도 반영되는지 확인해야 합니다.
Amazon Macie로 S3 내 민감정보를 탐지하고, Bedrock Guardrails로 개인정보 마스킹과 금지 주제를 설정해 두면 상당 부분을 자동화할 수 있습니다.
4. 로그·모니터링 — 연휴 중 이상 사용을 알아챌 수 있나요?
로그는 "남기고 있는가"보다 "연휴 중에 알아챌 수 있는가"가 핵심입니다. 기록은 다 있는데 아무도 보지 않아서, 연휴가 끝난 뒤에야 이상 징후를 확인하게 될 수 있습니다.
우선 CloudTrail이 전체 리전에서 활성화돼 있고 로그가 안전한 버킷에 저장되는지 확인하세요. GuardDuty는 비정상 API 호출, 비인가 리전 접근, 자격증명 오남용을 자동으로 탐지해 줍니다. 이 두 가지는 연휴 전 반드시 확인해야 할 기본입니다.
AI 워크로드가 있다면 Bedrock 모델 호출 로깅(Model Invocation Logging)을 켜두었는지도 함께 보세요. 어떤 역할이, 어떤 모델을, 얼마나 호출했는지가 남아야 이상 징후를 판단할 수 있습니다. 평소 하루 수백 건이던 호출이 새벽에 수만 건으로 뛰었다면 그건 신호입니다. 알림이 담당자가 실제로 확인할 수 있는 채널로 전달되는지도 점검하세요. 모델 호출 로깅은 기본적으로 비활성화되어 있으며, 설정에 따라 입력·출력 데이터가 기록되므로 로그 접근 권한과 보관 기간도 함께 점검하세요.
5. 사용량·비용 통제 — AI가 계속 실행돼도 괜찮을까요?
계정 탈취 사고만 사고가 아닙니다. 아무도 모르는 사이에 요금이 불어나는 것도 사고입니다.
테스트하려고 띄운 GPU 인스턴스, 잠깐 돌려보려던 배치 파이프라인, 주기적으로 실행되는 에이전트 워크플로 — 각각은 작지만 쌓이면 커집니. 특히 토큰 사용량에 따라 과금되는 모델을 사용하는 경우, 반복 실행에 빠진 에이전트 하나가 예상 밖의 청구서를 만들 수 있습니다.
비정상적인 사용량 급증은 비용 문제이면서 동시에 보안 신호이기도 합니다. 자격증명이 유출돼 외부에서 리소스를 무단 사용하는 경우, 가장 먼저 나타나는 지표가 바로 사용량이니까요. 그래서 비용 알림은 비용 관리뿐 아니라 보안 이상 징후를 파악하는 보조 수단으로도 활용해야 합니다. 연휴 중 사용하지 않는 테스트 리소스와 예약 작업은 중지하고, AI 애플리케이션의 요청량·토큰 사용량·반복 실행 횟수 제한과 비용 알림 설정을 점검하세요.
마무리하며
계정을 정리하고, 권한을 좁히고, 데이터 경로를 확인하고, 로그와 알림을 켜두고, 사용량에 상한을 거는 것 모두 어렵지 않지만 평소에 하기엔 귀찮은 일들이죠.
기본 점검만으로는 부족하고 기업 차원의 심층 분석과 대응 전략이 필요하다면, NDS의 클라우드 보안 컨설팅을 고려해 보시기 바랍니다. IT 운영 경험과 AWS Advanced Partner로서의 전문성을 바탕으로, 현재 환경의 보안 수준을 진단하고 AI 도입 단계에 맞는 통제 체계를 함께 설계해 드립니다.
올 추석은 편안한 연휴 보내시길 바랍니다.
클라우드·AI 보안 트렌드를 매월 받아보고 싶다면 → 엔레터 구독하기
보안 점검·컨설팅 문의 → NDS 보안 컨설팅 받기
참고자료
Agentic AI Security Scoping Matrix
AI 악용 앱 대량 분석·인증정보 탈취 (보안뉴스, 9/15)
AI 코딩 도구 대상 프롬프트 인젝션 (보안뉴스, 9/14)
엔비디아·팔란티어의 AI 데이터 통제 강화 (AI타임스, 9/15)
